顯示具有 F-Secure 標籤的文章。 顯示所有文章

2011年11月1日 星期二

【資安】惡意程式新手法:下載時無毒 更新後再變病毒

0 意見

在今年內,隨著Android等智慧型手機平台大福擴張,過去認為不會造成太大影響的手機病毒攻擊,目前已經有越來越顯著的攻擊現象,而從過去單純偽裝、竊取權限的模式開始,目前也進展到自下載到安裝時都不會有所問題,反而是在軟體更新時,才會現出惡意程式真面貌。

文/楊又肇

在今年內,隨著Android等智慧型手機平台大福擴張,過去認為不會造成太大影響的手機病毒攻擊,目前已經有越來越顯著的攻擊現象,而從過去單純偽裝、竊取權限的模式開始,目前也進展到自下載到安裝時都不會有所問題,反而是在軟體更新時,才會現出惡意程式真面貌。

根據芬蘭防毒軟體F-Secure透露,官方在今年7月期間攔截到一組名為「Spyware:Android/SndApps」的Android間諜程式,這項惡意程式不像過去只是透過表面偽裝成一般App內容,使用者在下載安裝後甚至可以正常使用相關功能,而不會感到任何的異狀。但若是在首度更新App內容版本後,就會在取得用戶同意後搖身恢復為惡意程式面貌,進而竊取用戶手機資訊或進行相關攻擊。

會有這樣的攻擊模式發展,主要可能因為近期夾帶惡意程式的App報導增多,使用者後續在下載App安裝前多半會加以考量,但相對地在App後續更新卻較少有所防範,因此有不少惡意程式在後續的設計便會採取先讓使用者下載並正常使用,等進行第一次App更新後,便會透過這樣的心理防範差異讓使用者點按同意提供相關軟體權限,進而讓惡意程式取得手機控制權。

根據F-Secure後續追蹤,從一組名為「理財記賬本」的Android App中便可發現這樣的情況:透過更新之後,App將會要求包含使用簡訊、多媒體簡訊或手機位置等資訊使用權限,一旦使用者點按同意之後,此App便會進一步取得Root權限並在手機內安裝一組偽裝成init.db檔案的木馬程式APK內容,將會進一步紀錄使用者手機操作過程,同時進一步將資料外送到其他位置存放。而由於程式同取得Root權限,若是有心人士希望藉此破壞手機使用狀況,技術上也是可以做得到。
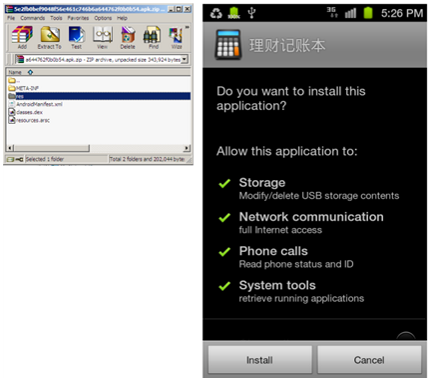

初次下載安裝時,看起來並沒有太大奇怪的權限要求

droidkungfu_update1droidkungfu_update2droidkungfu_update3

droidkungfu_update4droidkungfu_update5


下載安裝之後,立即會接收到更新的提示,選擇更新後,App便會要求提供包含簡訊、所在位置等資訊權限
選擇更新後,App便會要求提供包含簡訊、所在位置等資訊權限


針對目前此類的攻擊模式,F-Secure大中華區總監李力恆認為,目前在Android平台上雖然在安裝任何App時均會提示要求提供使用權限,但是在一些情況下,駭客們也會想辦法將這些權限要求合理化「包裝」,而一般使用者也並不見得能實際了解提供這些權限可能造成什麼影響,特必須格外堤防別人利用心理防範漏洞騙取信任,進而使個人隱私受損。

文章出處:惡意程式新手法:下載時無毒 更新後再變病毒
相關連結&照片出處:DroidKungFu Utilizes an Update Attack (F-Secure病毒實驗室官方部落格)

2011年5月3日 星期二

【木馬】F-Secure發現新型勒索木馬病毒 讓受害者無法開機還詐騙電話費

0 意見

F-Secure發現新型勒索木馬病毒 讓受害者無法開機還詐騙電話費

偽裝成Windows系統畫面的新型勒索木馬病毒
(2011年4月26日,台北訊)芬蘭資安業者F-Secure發現新型勒索木馬病毒,能偽裝成Windows系統畫面,在開機時,讓使用者誤以為自己的Windows序號受到盜版侵害,導致電腦被鎖住,無法進入Windows。除非按照螢幕上的指示,撥打指定電話索取解鎖密碼,才能「贖回」電腦的控制權。駭客還特別在電話號碼旁註明「完全免費」字樣,讓受害者降低戒心,以為這是微軟官方的防盜機制,但實際上卻是駭客賺取高額長途電話費的管道。 
經由F-Secure的調查結果,已找出此新型勒索木馬病毒的解決方法,使用者只要輸入解鎖密碼「1351236」即能順利開機,無需撥打螢幕上顯示的任何電話號碼,同時F-Secure也建議使用者,對於電腦畫面突然跳出的訊息要求,都要先保持高度懷疑,不要貿然行動。
勒索木馬病毒要求撥打指定電話索取解鎖密碼,才能「贖回」電腦的控制權

2011年3月4日 星期五

【news】F-Secure:臉書垃圾訊息日益嚴重,應用程式與假帳號為源頭

0 意見

芬蘭資安業者F-Secure公布了一項針對臉書(Facebook)垃圾訊息問題的調查,調查結果顯示*,78%的臉書用戶已意識到臉書垃圾訊息問題的嚴重性,49%的人已常常見到臉書上留有垃圾訊息,另更有超過30%的用戶,每天都必須花時間去清除那些垃圾訊息!


臉書已成長為世界上最大的網路社交平台,時至今日,現在網友每天花在社群網站上的時間,已經超越了收發電子郵件**。社群網站將取代電子郵件,成為新一代網路釣魚詐欺行為及個資收集的犯罪平台,並且同時成為網頁惡意程式散播的管道。當網友每日瀏覽眾多網頁內容時,很有可能會因為不經意或者因誘惑而點擊了不當連結,而就此陷入了詐欺設局。如何讓台灣網友能夠輕鬆上網,又不用步步為營地擔心上網安全問題,將是SUNWAI翔偉資安科技與F-Secure 芬安全持續在雲端安全領域的服務宗旨。

F-Secure安全顧問蘇利文(Sean Sullivan)則指出,「早期的垃圾廣告訊息多半是廠商直接對消費者,例如透過惡意廣告軟體感染用戶,以不斷彈出的廣告視窗達到廣告宣傳目的;但現在廠商已逐漸改變方式,改以社群網站作為媒介,讓垃圾廣告訊息能夠透過網友傳遞,擴散效果更為快速。

目前臉書上可見的垃圾訊息來源為「應用程式」以及「假帳號」,F-Secure提供以下分析:

垃圾訊息來源一:應用程式

臉書平台所提供的應用程式,是病毒垃圾訊息興起的來源。只要有一名用戶使用了暗藏垃圾訊息的應用程式,將其發送給朋友,很快地這個應用程式就會蔓延開來。例如標榜能夠增加「不喜歡(Dislike)」按鈕的應用程式就成功欺騙了12%的臉書用戶;而標榜能顯示「誰來我家」的應用程式也使了20%的臉書用戶受騙上當

垃圾訊息來源二:假帳號

這些假帳號多半使用面貌身材姣好的「正妹照」當作自己大頭貼以博取好感,他們會很刻意地在短時間加入大量的用戶做為好友,等到幾個月後好友人數到達一定的量之後,就開始散步垃圾廣告訊息,例如成人網站廣告等。「他們真的認真地蒐集了4,000多個好友。」F-Secure安全顧問蘇利文說。

雖然垃圾訊息會帶給用戶不好的感受,但大部分的使用者還是可以接受。針對社群網站的資安問題,77%的臉書用戶仍表示大部分的時間都是感到安全的,但若真的發生資安問題時,他們也還是會擔心財務資料等隱私是否安全;29%的人則是最擔心個人資料被竊取的問題,另外28%的人最擔心帳號遭到駭客入侵盜用。

臉書已經開始著手對抗垃圾訊息問題,包刮對於散播者採取法律行動、加強垃圾訊息檢舉系統以及加強企業頁面的垃圾訊息過濾機制等。但實際上臉書還可以做更多,例如加強假帳號的查驗機制,蘇利文表示,「只透過檢舉回報可能不太夠,如果能夠利用大頭貼相片自動比對的話,那麼查驗效果應該會更好,因為很明顯地,那些照片已經被人使用好多次了。」F-Secure建議,若要真正做到杜絕臉書垃圾訊息,就不要隨便同意陌生人加入好友,盡量只和你真實生活認識的人互動,在登入臉書首頁前,也須查看清楚是否為假的釣魚網頁,如此才可確保您的個人的資訊安全。

*此項調查是由F-Secure公司委託SurveyGizmo市調中心在2010年10月和11月間所做的調查。F-Secure詢問363名來自「F-Secure’s Safe and Savvy」部落格上所徵求的受訪者一系列問題,並請教他們如何在日常生活中使用Facebook。
**資料來源:「Digital Life」,2010年10月10日,http://discoverdigitallife.com/

新聞原始出處連結

2010年6月11日 星期五

[PDF漏洞]如何利用PDF程式漏洞取得電腦控制權

0 意見

F-Secure所提供的影片「如何利用PDF程式漏洞取得電腦控制權」相關影片